ASSURER LA PAIX DE L'ESPRIT

À PROPOS DE NOUS




SERVICES
Conseil en gouvernance, risque et conformité (GRC)
PACIVRA aide les entreprises à établir des processus de gouvernance solides, à gérer les risques de sécurité et opérationnels, et à répondre aux exigences réglementaires et industrielles. Nous vous aidons à aligner vos politiques, procédures et contrôles avec des cadres de référence tels que NIST, ISO 27001, CMMC, SOC 2, PCI et HIPAA. Notre objectif est de simplifier la conformité, de réduire l'exposition aux risques et d'habiliter votre organisation à opérer en toute confiance.
Services d'audit IT et vCISO
Nous fournissons des services d'audit informatique indépendants pour évaluer vos contrôles, pratiques de sécurité et préparation opérationnelle. Notre équipe identifie les lacunes en matière de sécurité et vous guide vers une remédiation efficace. Grâce à nos services de CISO virtuel (vCISO), PACIVRA devient votre leader stratégique en sécurité à long terme - conduisant la gouvernance, élaborant des politiques, soutenant la conformité, gérant les risques et vous aidant à faire évoluer votre programme de cybersécurité.
Opérations de sécurité et sensibilisation
PACIVRA équipe votre personnel et vos systèmes pour se défendre contre les menaces cybernétiques en évolution. Notre formation en sensibilisation à la sécurité donne aux employés les moyens de reconnaître et de prévenir les attaques courantes. Nous proposons également des services de gestion des vulnérabilités pour identifier, surveiller et aider à remédier aux faiblesses dans votre environnement. Ensemble, ces services renforcent vos défenses humaines et techniques, réduisant ainsi le risque pour votre organisation.
Conseil en informatique et cybersécurité
Nous aidons les organisations à naviguer à travers des défis technologiques et de sécurité complexes grâce à des conseils d'experts et une planification stratégique. Nos conseillers collaborent étroitement avec votre direction pour évaluer votre environnement actuel, identifier les risques et recommander des solutions pratiques. Du développement de programmes de sécurité à l'orientation en matière d'infrastructure, nous veillons à ce que vos décisions technologiques soutiennent vos objectifs commerciaux et renforcent votre posture de sécurité.
Test d'intrusion
Chez PACIVRA, nous ne nous contentons pas de rechercher des vulnérabilités : nous validons comment elles peuvent être exploitées et fournissons des conseils clairs et exploitables pour protéger votre entreprise. Notre service de test d'intrusion est conçu pour aider les organisations à comprendre leur véritable posture de sécurité en simulant de véritables cyberattaques contre vos systèmes critiques, votre infrastructure et vos applications.
Nous effectuons des exercices d'attaque contrôlés dans votre environnement : réseaux, applications, plateformes cloud et points de terminaison - pour découvrir les faiblesses avant que les acteurs malveillants ne le fassent.
PACIVRA va au-delà des analyses automatisées. Nos experts testent manuellement les faiblesses identifiées pour déterminer la véritable exploitabilité, l'impact potentiel et la profondeur de la compromission qu'un véritable attaquant pourrait atteindre.
NOTRE ÉQUIPE INCROYABLE
More about me
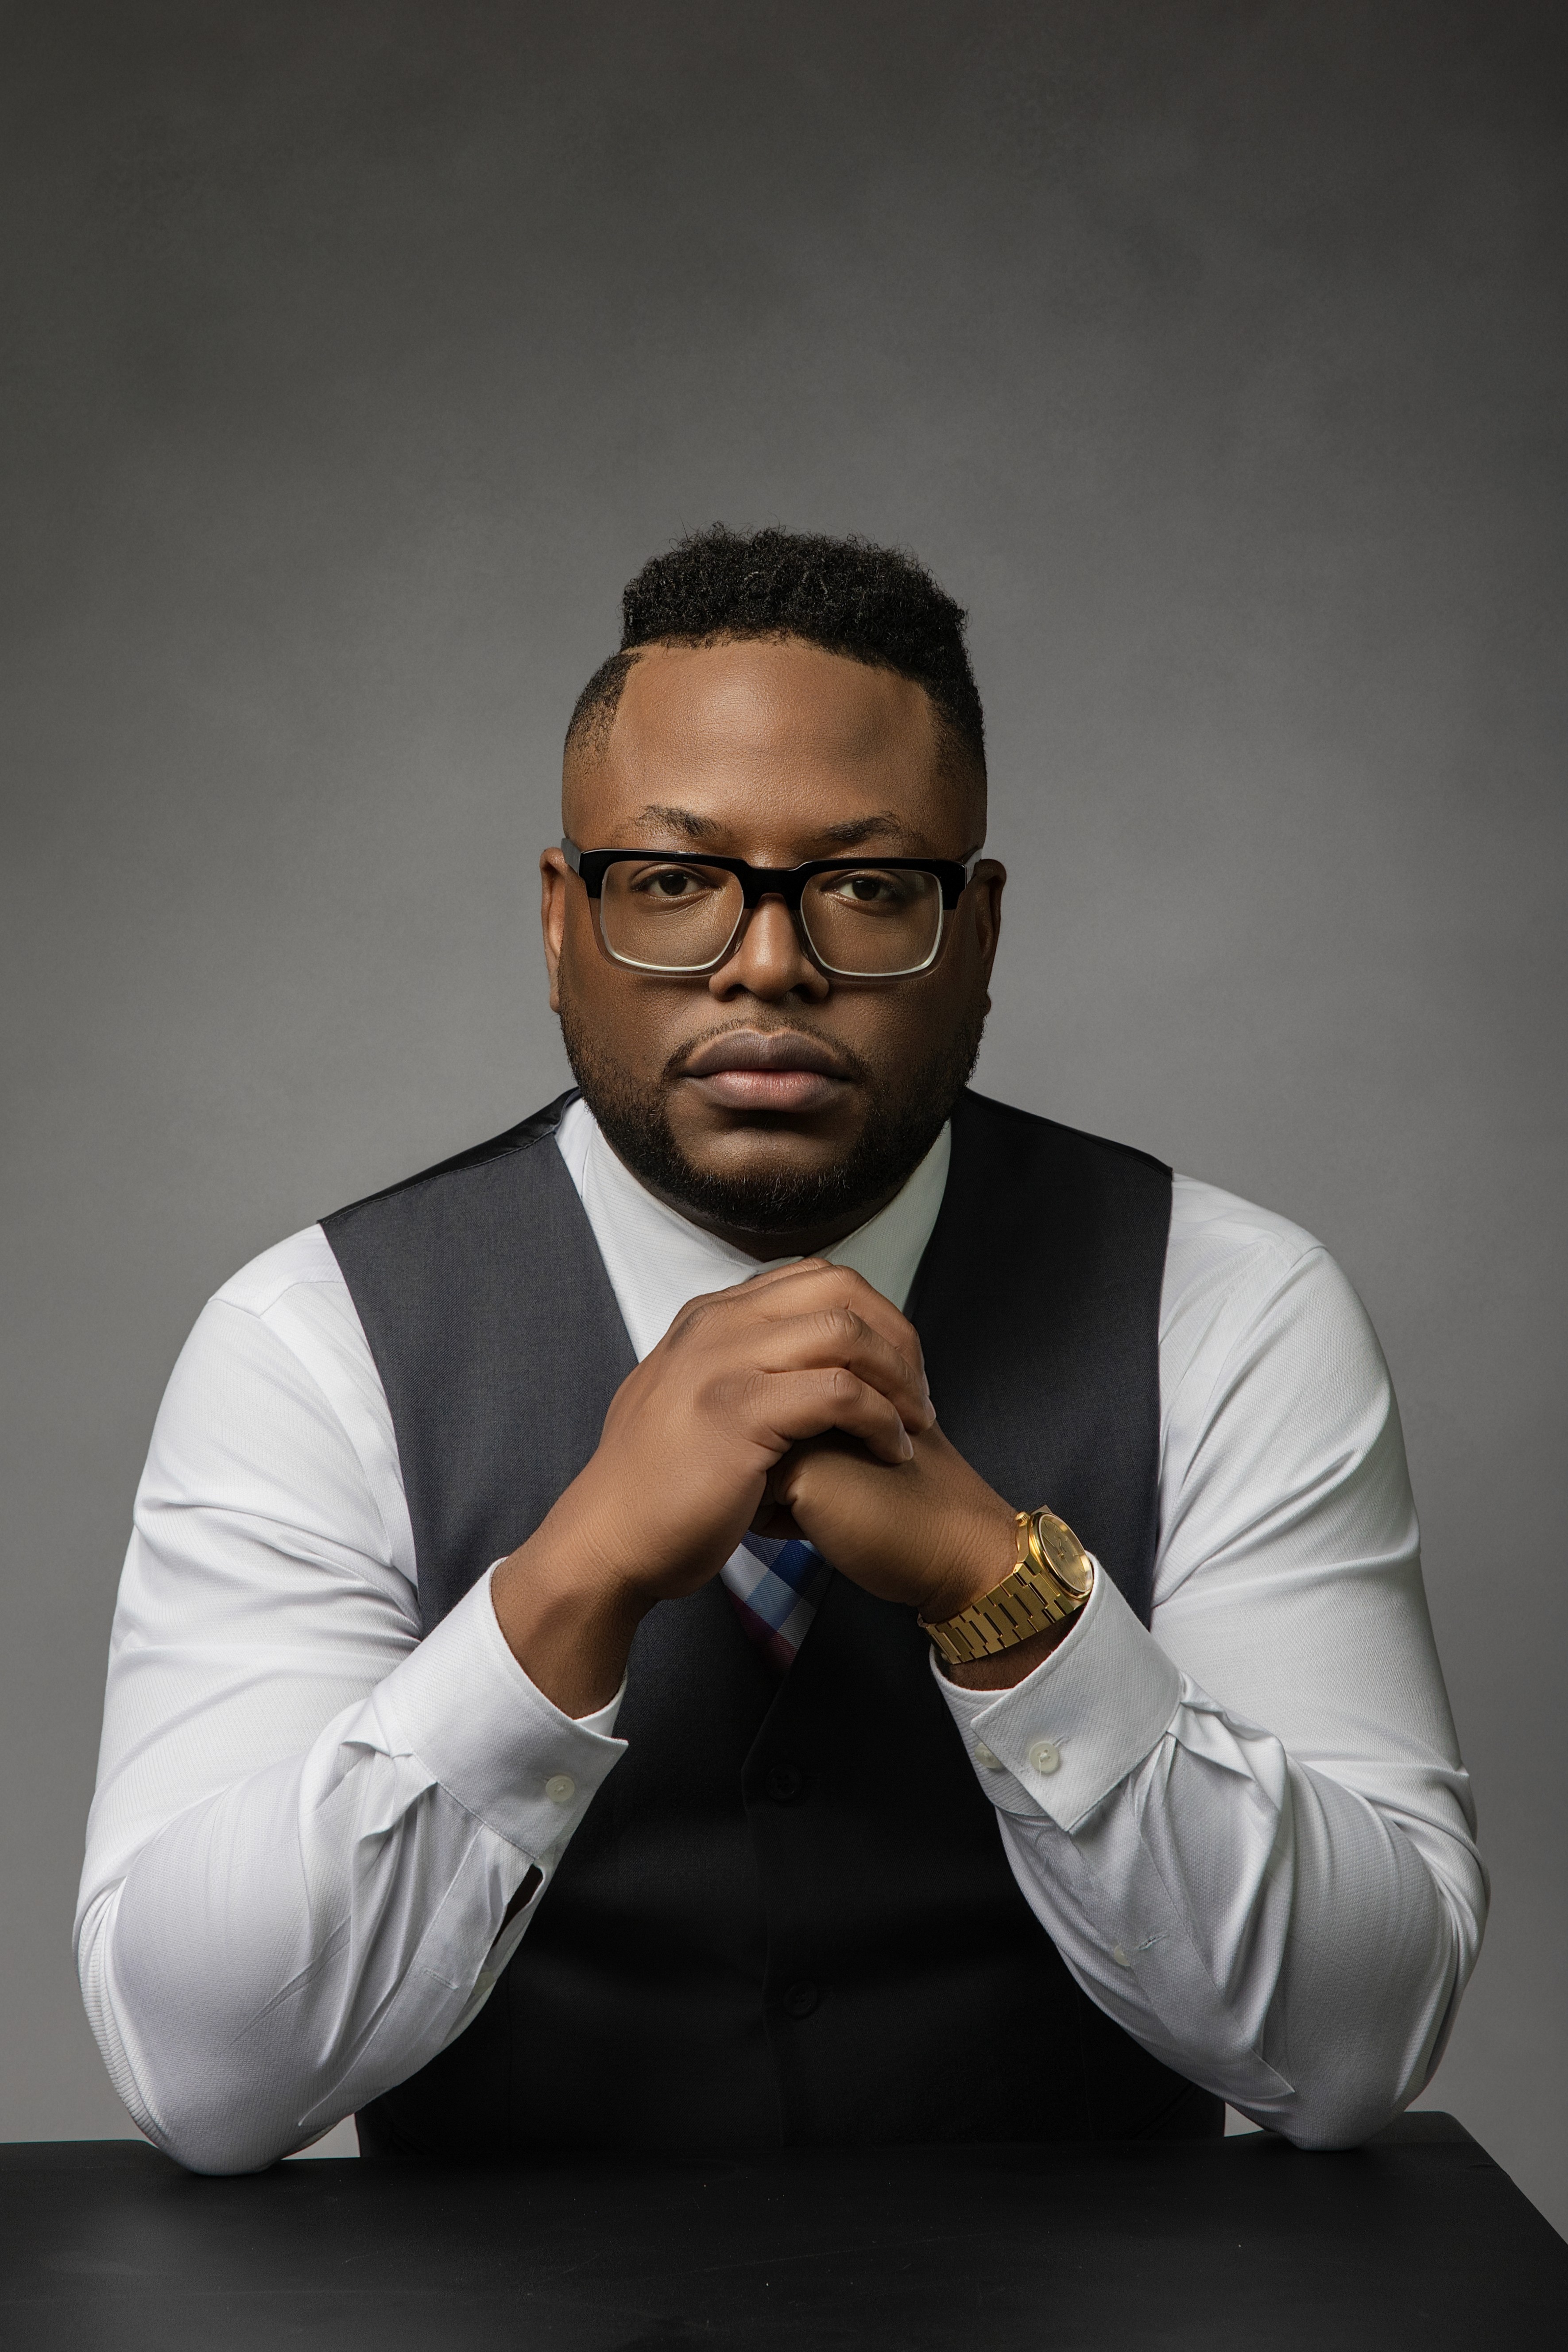
Gael Beauboeuf is a cybersecurity and IT audit professional with over 10 years of experience helping organizations strengthen their security posture, manage risk, and meet regulatory requirements. He has worked with startups, nonprofits, and enterprises to achieve compliance with frameworks such as ISO 27001, NIST 800-171, CMMC, SOC 2, HIPAA, and PCI. Gael specializes in governance, risk, and compliance (GRC), identity and access management (IAM), vendor security reviews, and security audits. He has led internal and external audits, supported organizations through complex compliance journeys, and partnered with executive leadership to align security with business objectives.
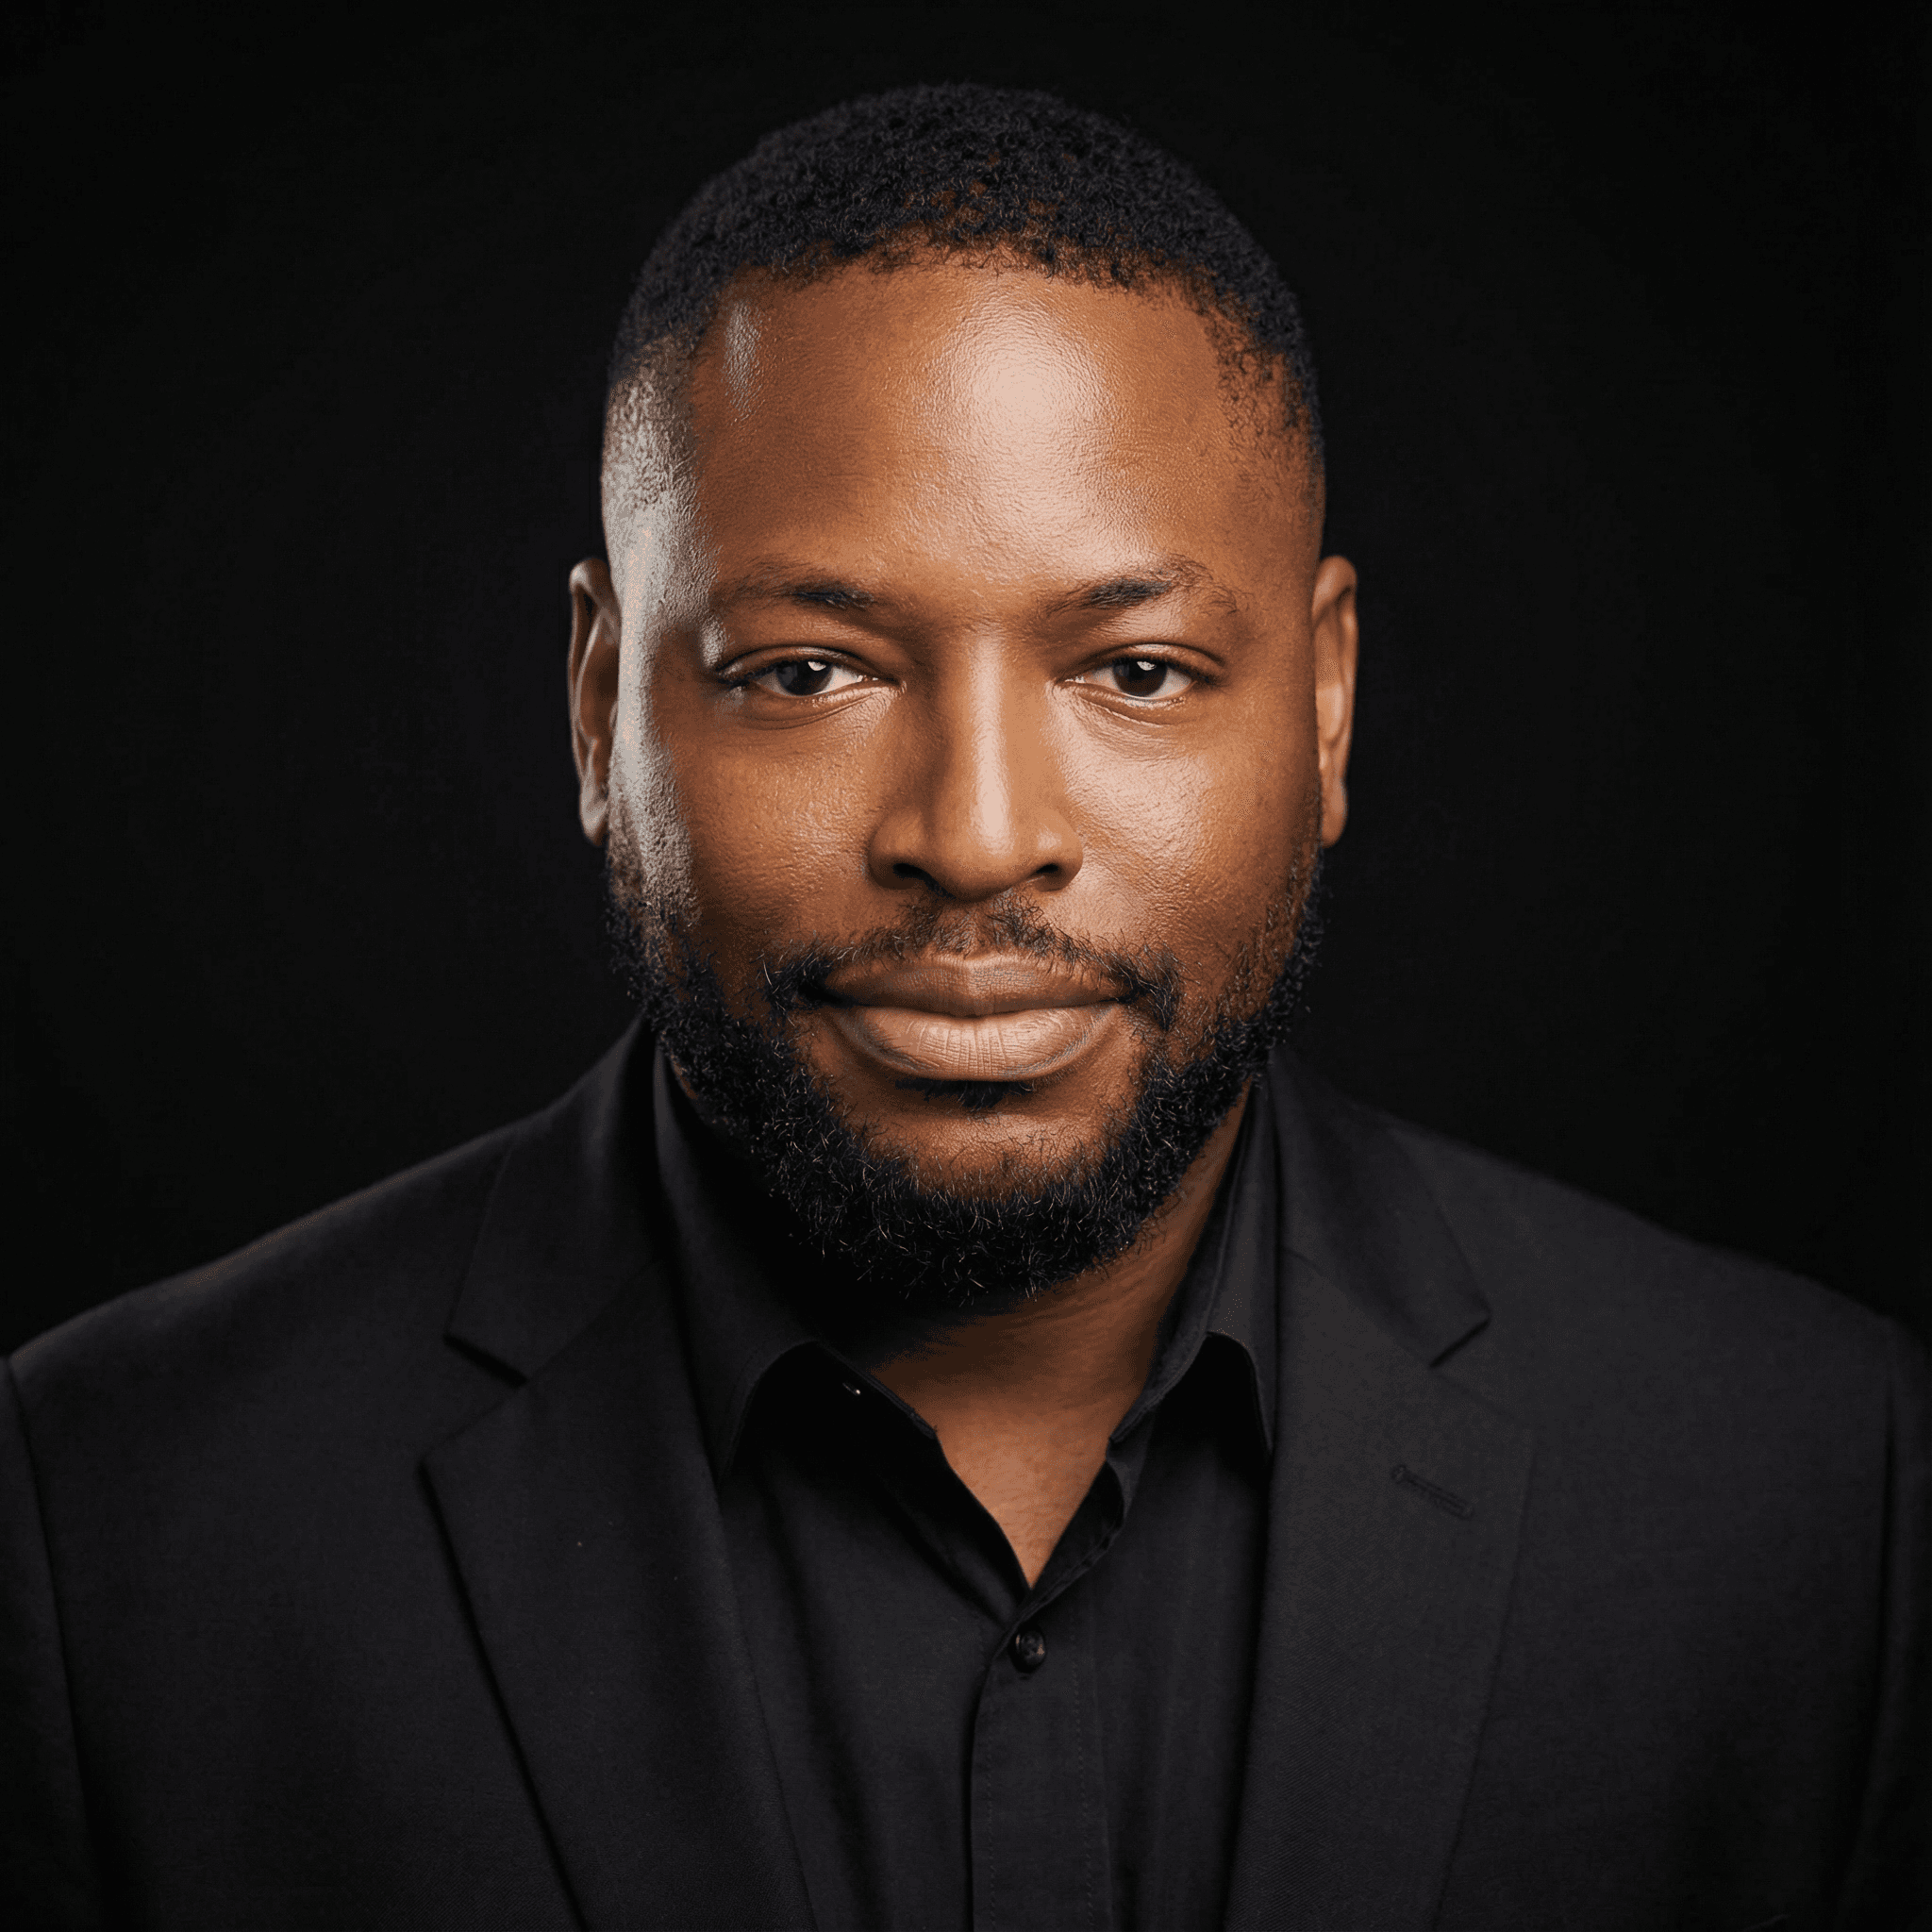
More about me
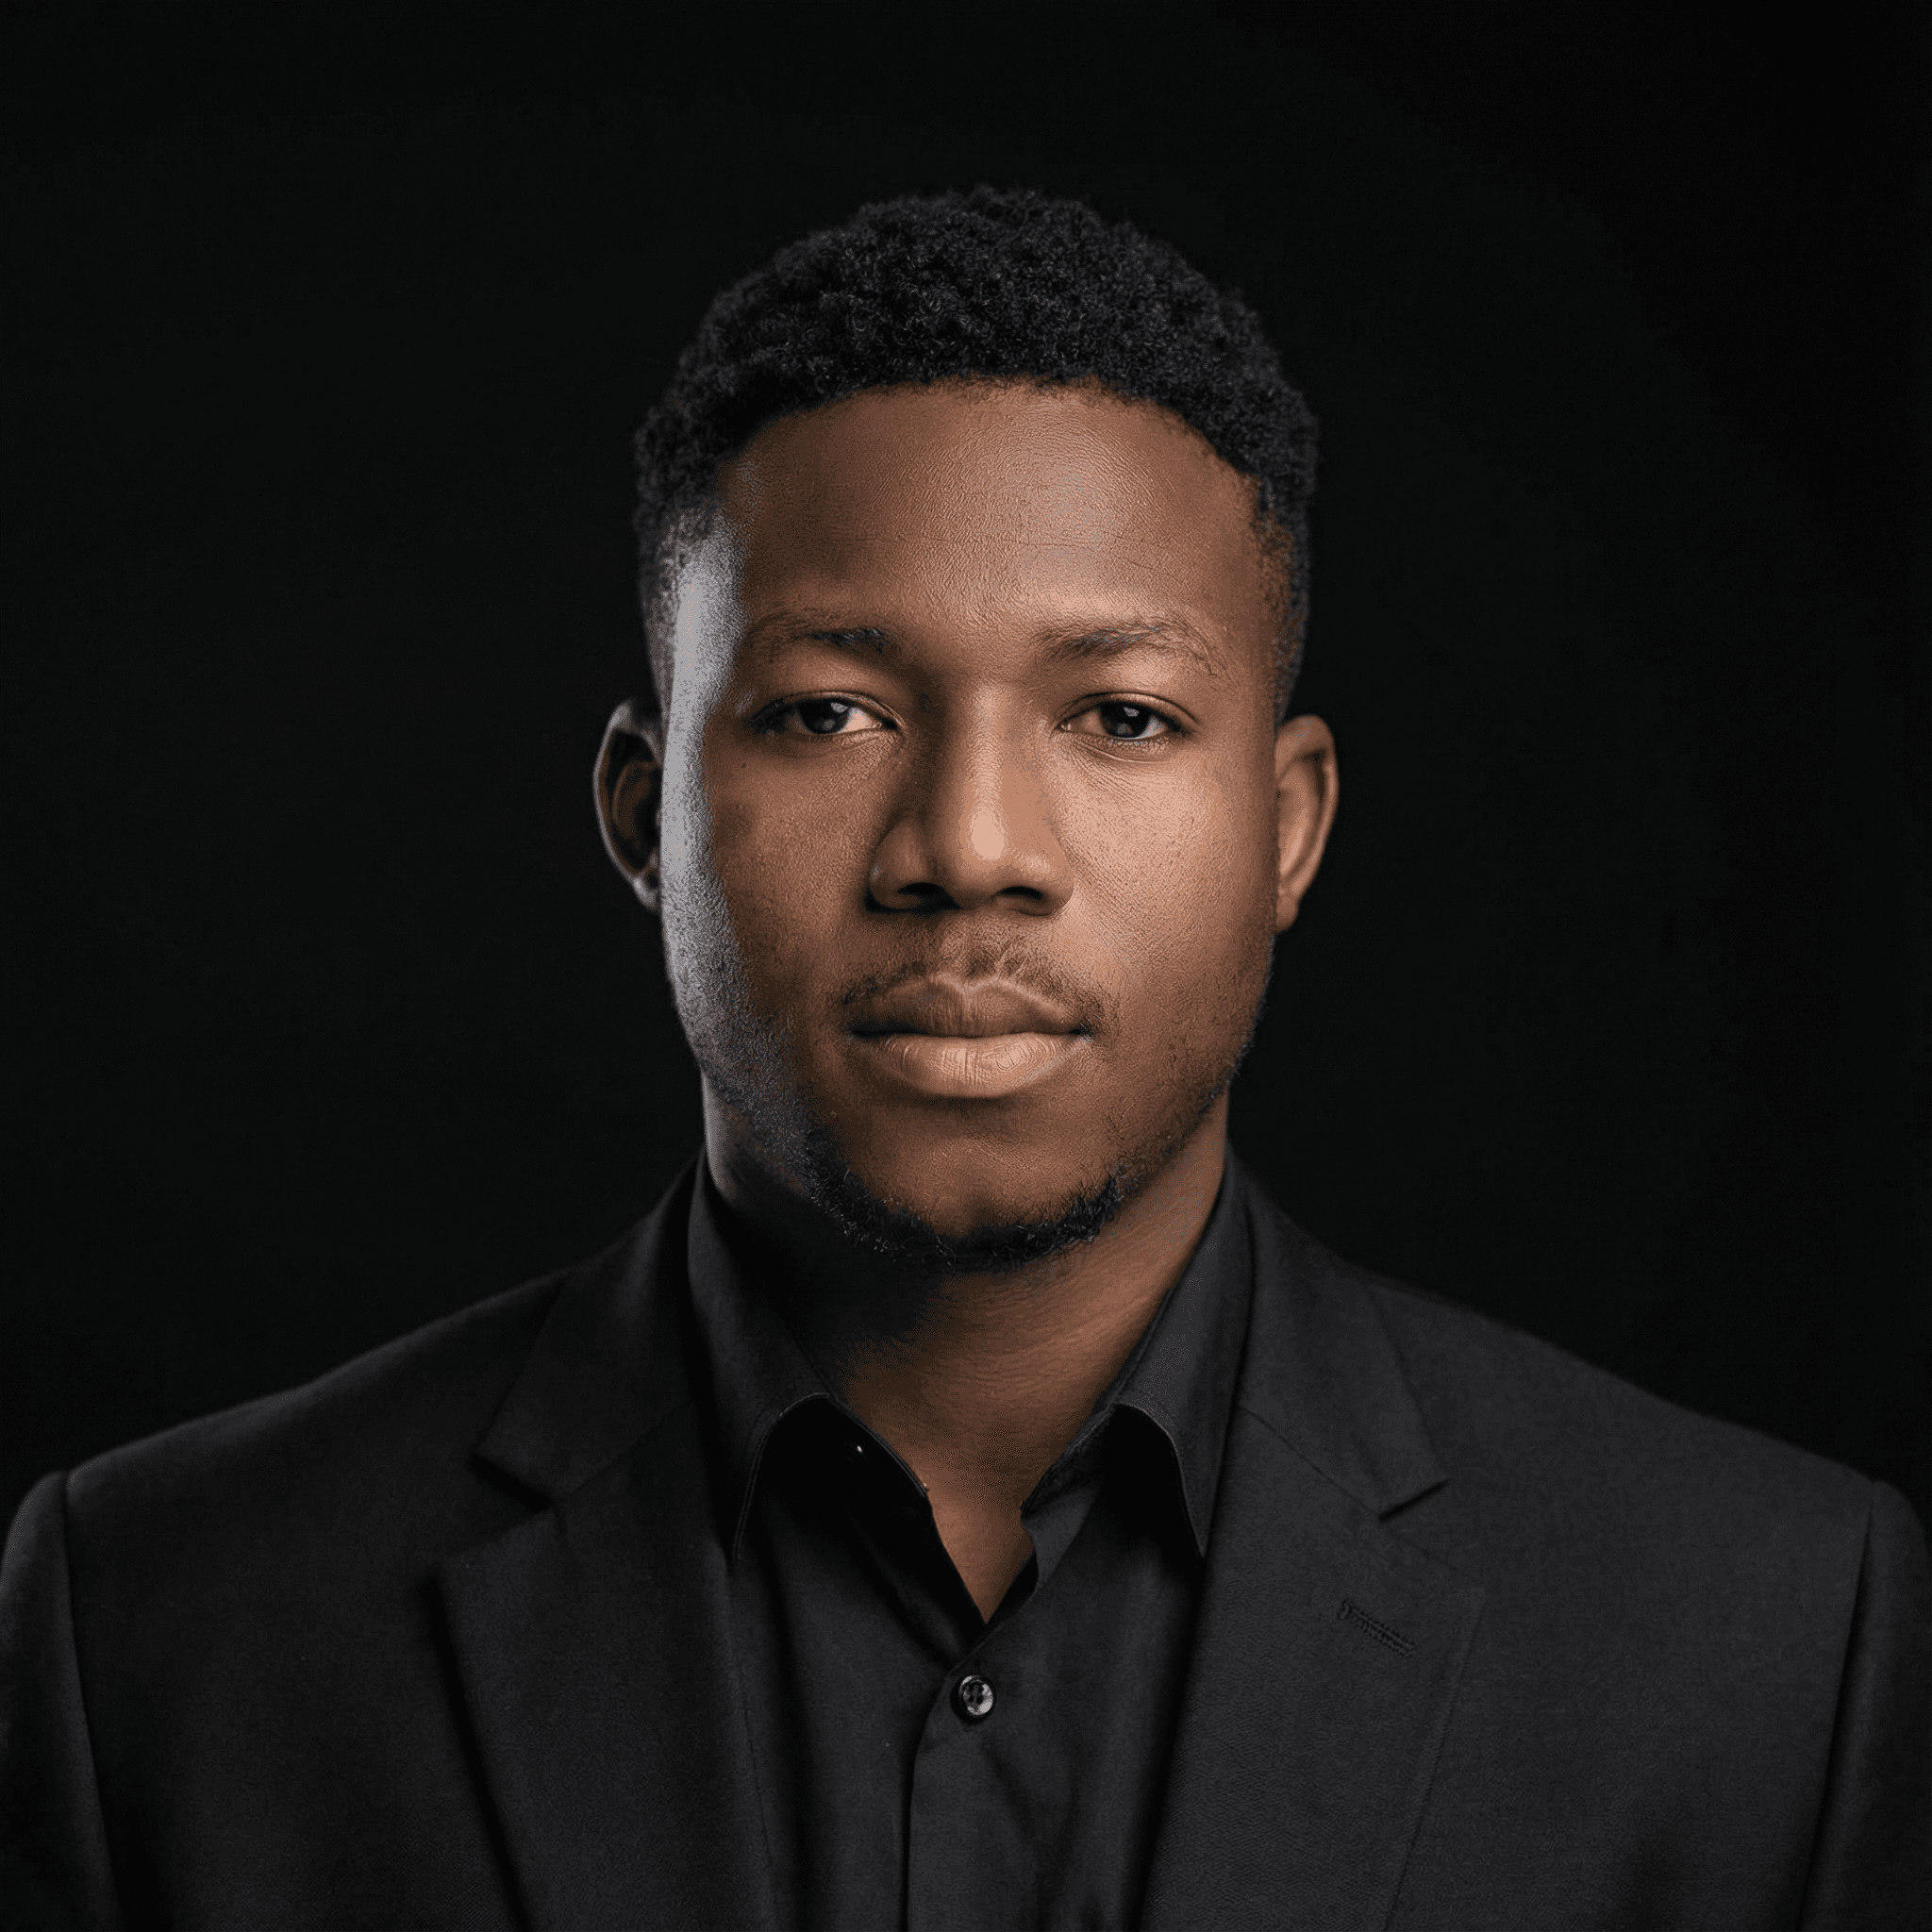
Vasty Desir is a skilled Penetration Tester with expertise in uncovering vulnerabilities across networks, applications, and cloud environments. He specializes in ethical hacking, red team operations, and real-world exploitation techniques that help organizations strengthen their security posture. Known for his analytical mindset and hands-on technical approach, Vasty delivers clear, actionable findings that enable teams to stay ahead of evolving cyber threat